Die Abschaltung von Tycoon 2FA am 4. und 5. Maerz 2026 ist mehr als ein Polizeierfolg. Fuer Unternehmen zeigt der Fall, wie schnell MFA-Bypass skaliert und warum Session-Kontrollen und Incident-Routinen belastbar sein muessen.
Was passiert ist
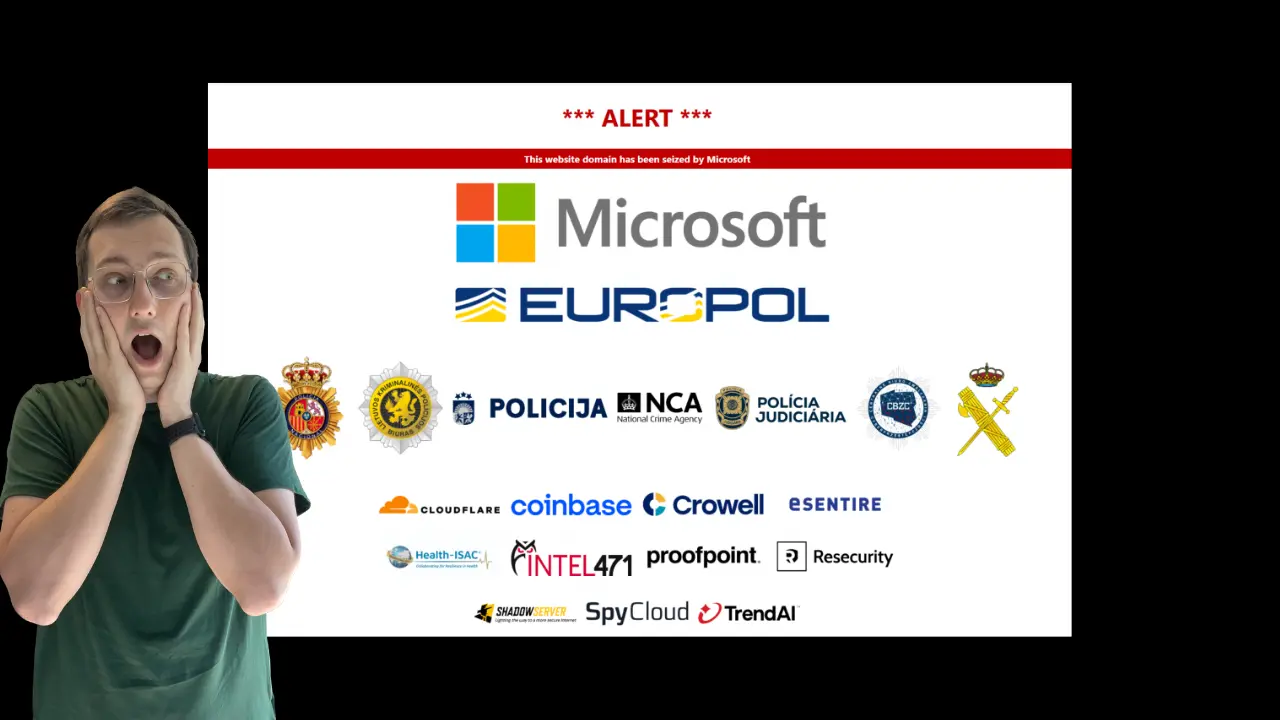
Microsoft, Europol und weitere Partner haben die Kerninfrastruktur von Tycoon 2FA koordiniert gestoert. Laut Microsoft wurden 330 aktive Domains beschlagnahmt, darunter Login-Seiten und Control Panels.
Tycoon 2FA war seit mindestens 2023 aktiv und wurde als Phishing-as-a-Service genutzt. Die Plattform setzte auf Adversary-in-the-Middle-Techniken, um Anmeldedaten und Session-Cookies in Echtzeit abzugreifen und damit selbst bei aktivierter MFA Kontenzugriffe zu ermoeglichen.
Warum dieser Fall fuer den Betrieb wichtig ist
Der Fall zeigt ein bekanntes Problem in klarer Form: Viele Sicherheitskonzepte stoppen Passwortdiebstahl, aber nicht automatisch Session-Diebstahl.
Wenn ein Angreifer gueltige Tokens uebernimmt, hilft die nachtraegliche Passwortaenderung oft nur teilweise. Ohne konsequente Token-Invalidierung und saubere Session-Policies bleibt ein Risiko bestehen.
Drei konkrete Lehren fuer Security-Prozesse
MFA als Basis sehen, nicht als Endzustand Passkeys oder Hardware-Keys fuer sensible Rollen, plus klare Regeln fuer riskante Anmeldungen, sind heute Pflicht in produktiven Umgebungen.
Session-Lifecycle aktiv steuern Definiere, wann Sessions erzwungen neu authentifiziert werden. Baue Revocation in Incident-Runbooks ein, damit kompromittierte Tokens nicht weiter nutzbar bleiben.
Mail und Identity gemeinsam betrachten Tycoon nutzte Phishing-Mails als Einstieg. Deshalb sollten Mail-Schutz, Login-Telemetrie und SOAR-Reaktionen als zusammenhaengender Prozess laufen.
Was Teams jetzt pragmatisch umsetzen koennen
Ein sinnvoller Start ist ein kurzer 30-Tage-Plan mit klaren Messpunkten:
- privilegierte Konten auf phishing-resistente MFA umstellen
- Session-Timeouts und Re-Auth-Trigger fuer kritische Apps pruefen
- Playbook fuer Token-Revocation testen und dokumentieren
- Detection-Regeln auf verdachtige Sign-ins nach URL-Klick schaerfen
Warnhinweis: Ein Infrastruktur-Takedown senkt kurzfristig das Rauschen, kann aber ein falsches Sicherheitsgefuehl erzeugen. Ohne eigene Prozessschaerfung kehrt das Risiko in neuer Form zurueck.
Einordnung
Die Tycoon-2FA-Abschaltung war wichtig und sichtbar. Der groessere Wert liegt fuer Unternehmen aber in der Uebersetzung auf den eigenen Betrieb.
Wer jetzt Session-Management, Identity-Policies und Incident-Routinen zusammendenkt, gewinnt nicht nur gegen diesen einen Angriffstyp. Er verkuerzt auch die Reaktionszeit bei der naechsten Welle von Identitaetsangriffen.
FAQ
Was ist der wichtigste Lernpunkt aus der Tycoon-2FA-Abschaltung?
MFA allein reicht nicht. Unternehmen brauchen zusaetzlich Session-Kontrollen, Token-Revocation, Risikoerkennung bei Anmeldungen und klare Reaktionspfade fuer kompromittierte Konten.
Welche Sofortmassnahme hat den groessten Effekt?
Phishing-resistente MFA mit Passkeys oder Hardware-Keys fuer privilegierte Rollen reduziert das Risiko von AiTM-Angriffen deutlich, vor allem in Kombination mit Conditional Access.
Warum ist Infrastruktur-Takedown fuer Unternehmen trotzdem relevant?
Die Abschaltung reduziert kurzfristig Angriffsvolumen, ersetzt aber keine eigene Haertung. Angreifer wechseln oft auf andere Kits oder neue Infrastruktur, wenn interne Kontrollen nicht nachgezogen werden.