Trump, CISA und die Wahlmaschine – was hinter der Hack-Anfrage steckt
Trump-Beamte wollten eine Wahlmaschine heimlich durch die CISA hacken lassen. Warum die Anfrage ungewöhnlich war und was bisher bekannt ist
Dieser Artikel hat eine Lesedauer von 6 Minuten.
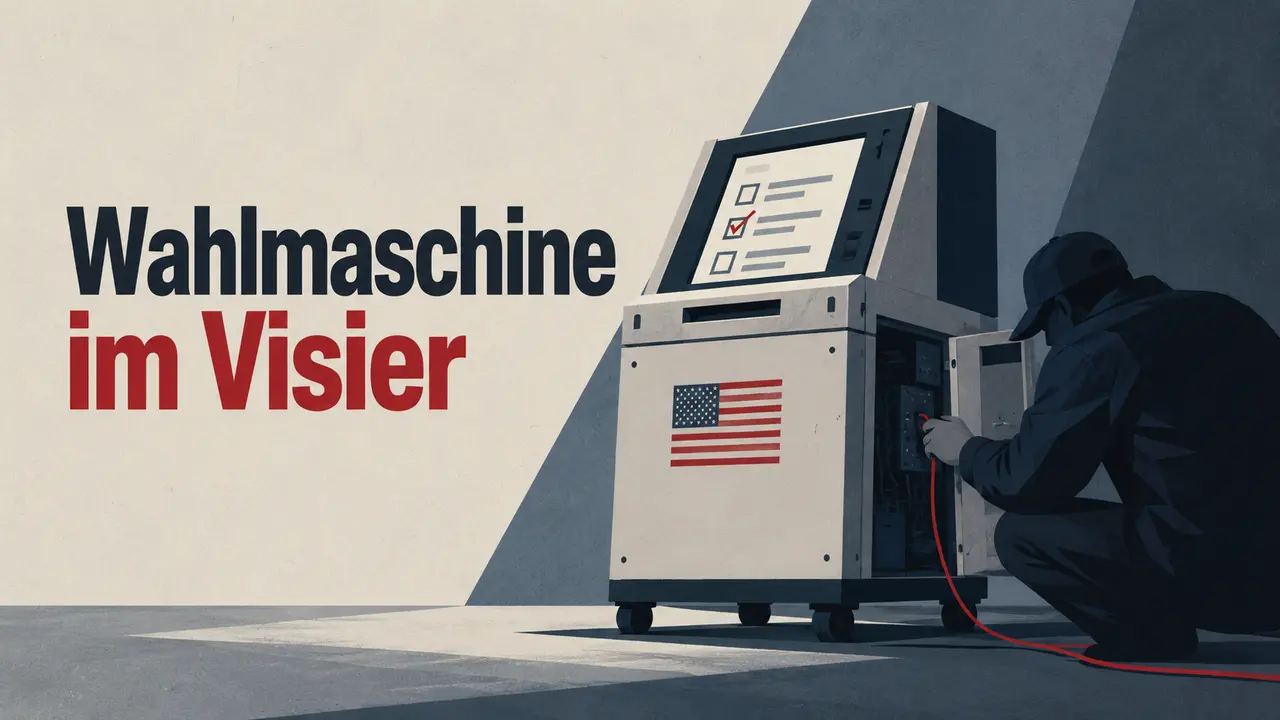
Politische Beamte der Trump-Regierung wollten eine US-Wahlmaschine heimlich hacken lassen. Der Auftrag wurde nicht umgesetzt. Besonders ungewöhnlich war der geplante Umgang mit möglichen Sicherheitslücken.
Trump-Regierung: Was die CISA mit einer Wahlmaschine machen sollte
Politische Beamte des US-Heimatschutzministeriums (Department of Homeland Security, DHS) wollten die amerikanische Cybersicherheitsbehörde CISA dazu bringen, heimlich eine Wahlmaschine zu beschaffen und technisch anzugreifen.
Das geht aus einer Recherche von ProPublica hervor, die am 19. Oktober 2026 veröffentlicht wurde. Die Journalisten Andy Mannix und Doug Bock Clark berufen sich dabei auf zwei ehemalige Regierungsmitarbeiter, die mit der Anfrage vertraut gewesen sein sollen. Auch Golem.de berichtete über den Vorgang.
Die Anfrage soll wenige Monate nach Beginn von Donald Trumps zweiter Amtszeit im Januar 2025 erfolgt sein.
Die CISA sollte demnach eine Wahlmaschine beschaffen, mögliche Sicherheitslücken identifizieren und ihre Erkenntnisse an das Weiße Haus weiterleiten. Dabei gab es eine ungewöhnliche Vorgabe: Der Hersteller sollte selbst dann nicht informiert werden, wenn die Behörde tatsächlich Schwachstellen entdeckt hätte.
Genau diese Anweisung sorgte laut ProPublica innerhalb der Behörde für erhebliche Bedenken.
Warum eine geheime Untersuchung von Wahlmaschinen problematisch sein kann
Zunächst ist es wichtig, zwischen einem Cyberangriff und einer autorisierten Sicherheitsuntersuchung zu unterscheiden.
Die Cybersecurity and Infrastructure Security Agency (CISA) ist unter anderem dafür zuständig, kritische Infrastrukturen der USA vor digitalen Bedrohungen zu schützen. Dazu gehört auch die technische Infrastruktur rund um Wahlen.
Sicherheitsprüfungen sind dabei grundsätzlich nichts Ungewöhnliches. Bei einem sogenannten Penetrationstest versuchen Fachleute, unter kontrollierten Bedingungen in ein System einzudringen. Das Ziel besteht darin, Schwachstellen zu finden, bevor sie von Angreifern ausgenutzt werden können.
Entscheidend ist allerdings, was anschließend mit den Ergebnissen passiert.
Normalerweise werden entdeckte Sicherheitsprobleme im Rahmen eines koordinierten Verfahrens an die zuständigen Stellen oder Hersteller gemeldet. Diese können dann prüfen, ob und wie sich die Schwachstellen beheben lassen.
Im Fall der geplanten CISA-Untersuchung sollte genau diese Weitergabe laut ProPublica unterbleiben.
Damit stellt sich eine zentrale Frage: Warum sollte eine Behörde, deren Aufgabe die Verbesserung der Cybersicherheit ist, mögliche Schwachstellen gegenüber dem betroffenen Hersteller zurückhalten?
Ein ehemaliger Regierungsmitarbeiter äußerte gegenüber ProPublica die Vermutung, dass solche Erkenntnisse später genutzt werden könnten, um unerwünschte Wahlergebnisse infrage zu stellen.
Wichtig ist die Unterscheidung zwischen dieser Befürchtung und einer nachgewiesenen Absicht. Die Recherche belegt nicht, dass die Trump-Regierung tatsächlich plante, Wahlergebnisse mithilfe solcher Schwachstellen für ungültig erklären zu lassen.
Wurde die Wahlmaschine tatsächlich gehackt?
Nach den bislang veröffentlichten Informationen wurde die angefragte Untersuchung nicht durchgeführt.
CISA-Mitarbeiter erklärten den politischen Beamten laut ProPublica mehrfach, dass sich das Vorhaben nicht umsetzen lasse. Ein Grund dafür war offenbar der bereits erfolgte Personalabbau.
Unter der vom Unternehmer Elon Musk vorangetriebenen Initiative Department of Government Efficiency (DOGE) waren zuvor auch Fachleute entlassen worden, die für entsprechende technische Untersuchungen benötigt worden wären.
Die politischen Beamten verfolgten ihre Anfrage schließlich nicht weiter.
Damit sind mehrere Punkte festzuhalten:
- Die Anfrage zur heimlichen Untersuchung einer Wahlmaschine wird von zwei ehemaligen Regierungsmitarbeitern beschrieben.
- Der Hersteller sollte über mögliche Sicherheitslücken nicht informiert werden.
- Die Untersuchung wurde nach den verfügbaren Informationen nicht umgesetzt.
- Welcher Typ von Wahlmaschine betroffen gewesen wäre, ist öffentlich nicht bekannt.
- Eine persönliche Anweisung durch Donald Trump ist nicht belegt.
Es gibt aus diesem Vorgang somit keinen Nachweis, dass eine Wahlmaschine tatsächlich kompromittiert oder eine Wahl manipuliert wurde.
CISA unter Trump: Über 1.000 Beschäftigte verloren
Der Vorfall steht im Zusammenhang mit größeren Veränderungen innerhalb der amerikanischen Cybersicherheitsbehörde.
Die CISA wurde 2018 während Donald Trumps erster Amtszeit als eigenständige Behörde gegründet. Seitdem unterstützte sie unter anderem Bundesstaaten und Hersteller bei der Absicherung ihrer Wahlinfrastruktur.
Nach der Rückkehr Trumps ins Weiße Haus im Januar 2025 änderten sich die politischen Prioritäten.
Laut ProPublica wurden während seiner zweiten Amtszeit mehr als 1.000 CISA-Beschäftigte entlassen oder aus der Behörde gedrängt. Dadurch schrumpfte die Organisation um ungefähr ein Drittel.
Zusätzlich sieht der Haushaltsentwurf für 2027 eine Kürzung um rund 700 Millionen US-Dollar vor. Nach der Recherche könnten dadurch weitere 900 Stellen wegfallen.
Besonders betroffen ist offenbar die Zusammenarbeit mit den einzelnen Bundesstaaten.
Diese organisieren die Wahlen in den USA weitgehend eigenständig, sind bei bestimmten Sicherheitsfragen aber auf Informationen und technische Unterstützung durch Bundesbehörden angewiesen.
Mehrere Wahlverantwortliche berichteten ProPublica, dass sie während wichtiger Vorbereitungsphasen für die US-Zwischenwahlen 2026 kaum oder keine Unterstützung durch die CISA erhalten hätten.
Am 24. September 2026 veröffentlichte die Behörde schließlich einen neuen Sicherheitsplan für die Wahlen.
Einige Verantwortliche in den Bundesstaaten halten diesen Schritt allerdings für verspätet.
Das Weiße Haus verteidigte unterdessen die Arbeit des Präsidenten. Sprecherin Lauren Bis erklärte gegenüber ProPublica, Trump habe mehr als jeder andere Präsident für freie und faire Wahlen getan. DHS und CISA beantworteten die detaillierten Fragen der Redaktion nicht.
Wie sicher sind Wahlmaschinen in den USA?
Die Diskussion über mögliche Sicherheitslücken lässt leicht den Eindruck entstehen, amerikanische Wahlen würden ausschließlich über elektronische Wahlmaschinen abgewickelt.
Tatsächlich ist das Wahlsystem deutlich komplexer.
In den USA kommen unterschiedliche technische Verfahren zum Einsatz. Dazu gehören optische Scanner zur Auswertung von Papierstimmzetteln, elektronische Geräte zur Erstellung von Stimmzetteln und Systeme, die Stimmen unmittelbar elektronisch erfassen.
Die U.S. Election Assistance Commission (EAC) veröffentlichte dazu Zahlen aus der Präsidentschaftswahl 2024.
Demnach nutzten mehr als 98 Prozent der amerikanischen Wahlverwaltungsbezirke technische Systeme, bei denen Wähler entweder einen Papierstimmzettel markieren oder eine überprüfbare Papieraufzeichnung ihrer Stimmen erhalten.
Solche Aufzeichnungen sind wichtig, weil sie unabhängige Kontrollen der elektronischen Auszählung ermöglichen.
Zusätzlich existieren Sicherheitsmaßnahmen der EAC, darunter technische Zertifizierungen, Zugangskontrollen, Tests vor Wahlen und nachträgliche Überprüfungen der Ergebnisse.
Ein erfolgreicher Angriff auf ein einzelnes Gerät wäre deshalb nicht automatisch gleichbedeutend mit einer manipulierten Wahl.
Umgekehrt bedeutet die Existenz solcher Sicherheitsmaßnahmen aber auch nicht, dass jedes Wahlsystem frei von Schwachstellen wäre.
Gerade deshalb sind regelmäßige Sicherheitsuntersuchungen und ein nachvollziehbarer Umgang mit den Ergebnissen wichtig.
Warum der CISA-Vorfall für die US-Wahlen 2026 relevant ist
Am 3. November 2026 finden in den Vereinigten Staaten die Zwischenwahlen, die sogenannten Midterms, statt.
Der Konflikt rund um die CISA betrifft damit einen besonders sensiblen Zeitpunkt.
Die Absicherung einer Wahl hängt nicht ausschließlich von technischen Schutzmaßnahmen ab. Ebenso wichtig ist die Zusammenarbeit zwischen Behörden, Wahlverantwortlichen und Herstellern.
Wenn Bundesstaaten befürchten müssen, dass vertrauliche Informationen weitergegeben oder Sicherheitsuntersuchungen für politische Zwecke verwendet werden könnten, kann das diese Zusammenarbeit erschweren.
Genau darin liegt die größere Bedeutung der ProPublica-Recherche.
Es geht nicht nur um die Frage, ob eine Wahlmaschine gehackt werden kann. Es geht auch darum, wie staatliche Sicherheitsbehörden mit gefundenen Schwachstellen umgehen und welche institutionellen Kontrollmechanismen ihre Arbeit begleiten.
Das ist letztlich nicht nur eine technische, sondern auch eine Frage der Politik.
Eine unabhängige Cybersicherheitsbehörde muss Sicherheitsprobleme untersuchen können, ohne dass ihre Ergebnisse selektiv zurückgehalten oder für andere Zwecke instrumentalisiert werden.
Der dokumentierte Vorgang ist kein Beleg für Wahlmanipulation. Er zeigt aber, weshalb Transparenz, fachliche Unabhängigkeit und Vertrauen bei der Absicherung demokratischer Wahlen eine zentrale Rolle spielen.
FAQ
Hat die CISA im Auftrag der Trump-Regierung eine Wahlmaschine gehackt?
Nein. Laut einer Recherche von ProPublica wollten politische Beamte des US-Heimatschutzministeriums eine Wahlmaschine heimlich untersuchen lassen. Die Anfrage wurde jedoch nicht umgesetzt.
Warum wollten Trump-Beamte eine Wahlmaschine hacken lassen?
Die genaue Absicht ist nicht belegt. Die CISA sollte eine Wahlmaschine beschaffen, technisch untersuchen und ihre Erkenntnisse an das Weiße Haus weitergeben. Mögliche Sicherheitslücken sollten dem Hersteller nicht gemeldet werden.
Wie sicher sind Wahlmaschinen in den USA?
Die USA verwenden unterschiedliche Wahlsysteme. Laut der Election Assistance Commission nutzten 2024 mehr als 98 Prozent der Wahlverwaltungsbezirke Systeme mit Papierstimmzetteln oder überprüfbaren Papieraufzeichnungen. Zusätzliche Tests und Kontrollen sollen Manipulationen erkennen.